


Un ingeniero, una notebook y 6.300 millones de dólares: el robo que no necesitó escena del crimen
VanelogaCuando el botín se mueve a la velocidad de un clic

Nadie forzó una puerta. Nadie apagó una luz ni apuntó a un cajero. Entre el jueves y el viernes, Binance, la plataforma de criptomonedas más grande del planeta, reconoció que le habían sacado 6.300 millones de dólares, unos 5.630 millones de euros, y que la pista inicial lleva a la notebook de un ingeniero de DevOps.
Pensá en lo que le debemos al robo a mano armada. Sin el Profesor y sus meses de planificación no hay La casa de papel. Sin Al Pacino transpirando frente a la multitud y la policía no hay Tarde de perros. Sin un equipo armado como un reloj suizo no hay Ocean’s Eleven, y sin la banda que vació el Banco Río de Acassuso tampoco habría El robo del siglo. Los túneles, los rehenes, el negociador con el teléfono en la mano: toda esa tensión existió porque el dinero estaba en un lugar al que había que entrar. Si los grandes golpes siempre hubieran sido así, un clic desde una notebook, esas historias no se habrían filmado nunca. Y el mayor robo de la historia cripto ocurrió en una dimensión donde no hay testigos, ni patrulleros, ni nadie con quien negociar.
La reconstrucción preliminar es de la propia empresa, fundada por Changpeng Zhao. Con el equipo comprometido, el atacante habría llegado a un contenedor de servicios y desde ahí habría ordenado transacciones de retiro. Binance asegura que no encontró pruebas de que se hayan filtrado claves privadas de las billeteras: de haberse filtrado, la cuenta final podría haber sido exponencialmente peor. Prometió un análisis técnico detallado cuando los hechos estén verificados.
La respuesta tuvo dos movimientos. Por un lado, bloqueó unos 3.000 millones de dólares en la cadena de bloques con ayuda de sus socios del sector, casi la mitad de lo robado. Por otro, frenó depósitos y retiros, una especie de corralito digital que a cualquiera con memoria argentina le suena conocido. Para quien guarda ahorros en stablecoins y los mira desde acá, la palabra no necesita traducción. La empresa dice que va a reintegrar todo lo sustraído y reservó más de 6.340 millones de dólares de fondos corporativos para hacerlo. De ese total, 5.000 millones ya están disponibles en los mismos tokens afectados, y el resto se está comprando en el mercado abierto y por operaciones extrabursátiles, con la demora que implican los activos de poca liquidez.
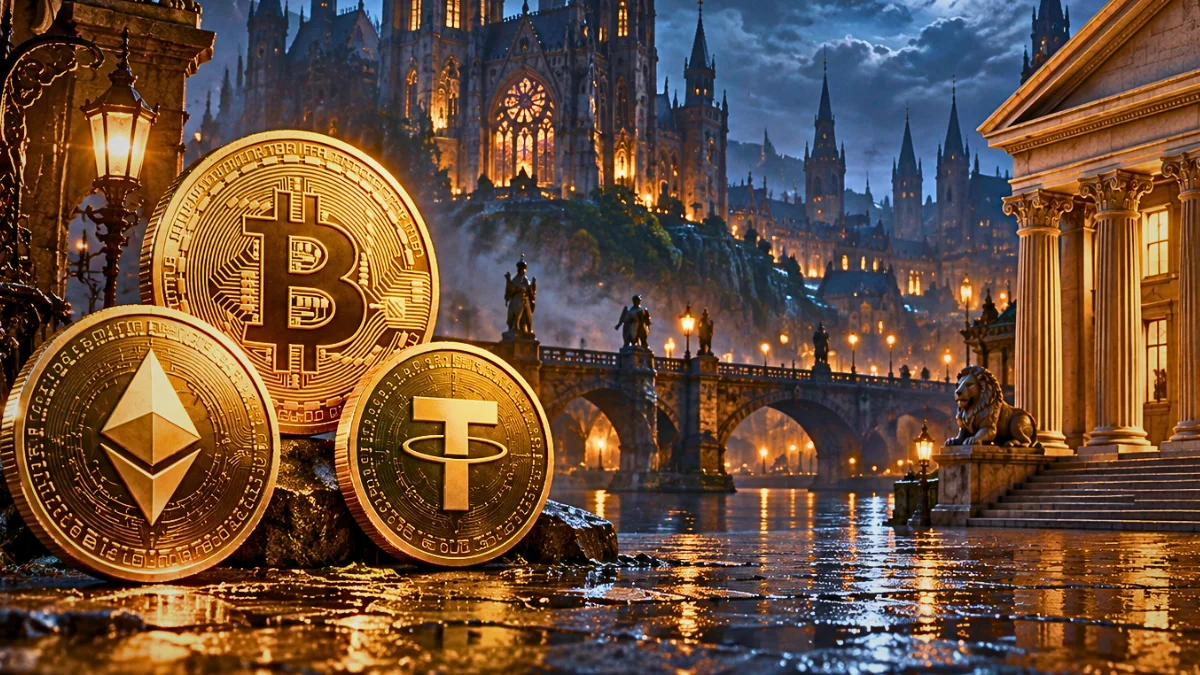
Según recogió Bloomberg, las firmas de inteligencia blockchain TRM Labs, Chainalysis y Elliptic apuntan a TraderTraitor, un grupo de élite de hackers de Corea del Norte, el mismo al que se atribuyó el robo de 1.500 millones de dólares a la plataforma Bybit en febrero de 2025, hasta ahora el récord. Es una atribución de fuentes del ecosistema, sin confirmación oficial. Lo robado combina Bitcoin, Ether y las stablecoins USDT y USDC.
Hay otro capítulo que explica por qué el dinero se escurre incluso después de los bloqueos. Una cuenta citada por RT planteó una hipótesis: el atacante habría puesto parte de los USDT robados como garantía en Aave, una plataforma de préstamos cripto, y con eso habría sacado un préstamo en ETH. Cuando Tether y Circle congelaron miles de millones en stablecoins, ese ETH ya estaba fuera de su alcance. Es una explicación sin confirmar, pero muestra el ritmo del delito: robar y blanquear en la misma jugada, con herramientas legales de finanzas descentralizadas.
Elon Musk puso el foco más lejos. En X escribió que los agentes de superinteligencia harán esto “para obtener divisas para sí mismos, no un humano”. Por ahora no hay pruebas de que la inteligencia artificial haya intervenido en este ataque, algo que también aclaró Julius Baer. La gestora suma un dato que ordena el panorama: según estimaciones del sector, una de cada cuatro brechas maliciosas ya cuenta con respaldo de IA, más de un 50% por encima del año anterior.
El mercado respondió como corresponde a un golpe de esta escala. El bitcóin cayó más de un 3% y rondó los 77.400 dólares, el éter y el BNB retrocedieron y las liquidaciones de posiciones apalancadas en futuros llegaron a 1.500 millones, según CoinDesk. Binance, que reporta 323 millones de usuarios en el mundo, atraviesa además otro frente: desde que entró en vigor el reglamento europeo MiCA, el 1 de julio, no puede ofrecer servicios cripto a residentes de Europa, tras retirar su solicitud ante el regulador griego cuando iba a ser denegada. Polymarket, la plataforma de apuestas sobre blockchain, sufrió otro ciberataque apenas un día antes, aunque se descarta que ambos hechos estén vinculados.
El cine todavía no aprendió a filmar esta escena. No hay túneles ni rehenes, ni un comisario negociando por teléfono con el jefe de la banda. Hay una notebook, una credencial y una puerta de servicio que alguien dejó entornada sin saberlo. La blockchain, que se vendió como una fortaleza inviolable, registró cada movimiento con precisión de escribano, pero llegó tarde: lo que se robó ya estaba afuera. Las claves privadas, según Binance, siguieron a salvo. Lo que cedió fue el eslabón humano, ese que ningún algoritmo de consenso puede blindar.
Fuentes
Laura de la Quintana (Madrid), nota sobre el robo a Binance, actualizada el viernes 30 de octubre de 2026.
RT en Español (actualidad-rt.com), nota sobre las declaraciones de Elon Musk tras el hackeo a Binance, publicada el 30 de octubre de 2026.
Comunicados de Binance difundidos el 30 de octubre de 2026 (citados en las notas anteriores).
Bloomberg, CoinDesk, TRM Labs, Chainalysis, Elliptic y Julius Baer (citados en las notas anteriores).
Comentá la nota en X: https://x.com/mirada_arg
Publicá en Mirada Argentina escribiendo a: [email protected]
https://www.instagram.com/mirada.argentina


Un Día de la Madre de regalos chicos y cuotas, con ventas a la baja según CAME


Sabores de la selva: una experiencia pop-up que transforma la gastronomía en Iguazú

Javier Robledo y VideoBardo: treinta años de poesía en movimiento

Amérian Hoteles desembarca en el centro de San Salvador de Jujuy con un nuevo hotel corporativo